Từ ngày 2/10 đến ngày 7/10/2026, hệ thống máy chủ quản lý thành viên của chuỗi đồ ăn nhanh Burger King tại Nhật Bản đã bị kẻ gian âm thầm xâm nhập mà không bị phát hiện ngay lập tức.
Trong thông báo chính thức phát đi ngày 15/10/2026, đơn vị vận hành chuỗi cửa hàng Burger King tại Nhật Bản xác nhận cuộc điều tra nội bộ hoàn tất hôm 13/10 đã phát hiện tổng cộng 11,18 triệu bản ghi khách hàng có nguy cơ bị rò rỉ ra bên ngoài. Đây là dữ liệu của những người dùng từng đăng ký tài khoản thành viên trên ứng dụng di động hoặc trang web đặt đồ ăn của hãng tại thị trường Nhật Bản.
Trọn bộ hồ sơ định danh cá nhân nằm trên máy chủ bán bánh kẹp
Danh mục dữ liệu nằm trong diện bị truy cập trái phép bao gồm hầu hết thông tin nhận diện cốt lõi của một cá nhân ngoài đời thực. Cụ thể, các bản ghi bị ảnh hưởng chứa mã số thành viên, phân loại hình thức đăng ký, họ và tên đầy đủ của khách hàng được lưu bằng cả chữ Hán (Kanji) lẫn chữ phiên âm (Kana), giới tính, ngày tháng năm sinh, địa chỉ thư điện tử, số điện thoại liên lạc và tỉnh hoặc thành phố nơi cư trú.
Ngoài thông tin lý lịch, kẻ tấn công còn tiếp cận được các nhãn đánh dấu lịch sử đặt hàng trên ứng dụng điện thoại di động và trạng thái xác thực địa chỉ thư điện tử của từng tài khoản. Sự kết hợp giữa họ tên, ngày sinh, số điện thoại, nơi ở và thói quen gọi món tạo thành một hồ sơ hoàn chỉnh về đời sống sinh hoạt của người dùng.
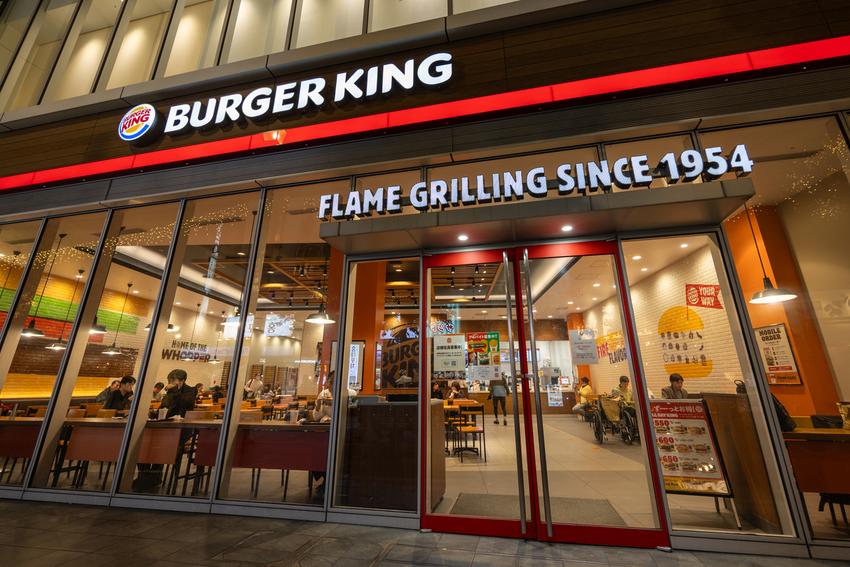
Ảnh: Japan Daily
Điểm may mắn hiếm hoi được chuỗi đồ ăn nhanh này nhấn mạnh là hệ thống máy chủ bị xâm nhập không lưu trữ thông tin thẻ tín dụng hay phương thức thanh toán ngân hàng của khách. Qua rà soát nhật ký truy cập tính đến ngày công bố, đơn vị điều tra cũng chưa ghi nhận bằng chứng cho thấy mật khẩu đăng nhập tài khoản của người dùng bị đánh cắp.
Ngay sau khi phát hiện sự việc, Burger King Nhật Bản đã chặn đường dẫn truy cập trái phép, đồng thời báo cáo vụ việc lên Ủy ban Bảo vệ Thông tin Cá nhân Nhật Bản (PPC) và cơ quan cảnh sát để phối hợp điều tra nguồn gốc cuộc tấn công. Hãng cũng mở tổng đài riêng và gửi thông báo khuyến cáo khách hàng cảnh giác trước các cuộc gọi, tin nhắn văn bản hoặc thư điện tử giả danh thương hiệu Burger King nhằm lừa đảo chiếm đoạt tài sản.
Cái giá thật của những chiếc phiếu giảm giá trên điện thoại
Sự cố lộ 11,18 triệu bản ghi tại một chuỗi cửa hàng thức ăn nhanh phơi bày thực tế đáng suy ngẫm về cách các doanh nghiệp bán lẻ thu thập dữ liệu người tiêu dùng. Để mua một phần bánh kẹp hay khoai tây chiên rẻ hơn vài chục yên thông qua chương trình tích điểm trên điện thoại, khách hàng thường được yêu cầu khai báo đầy đủ họ tên thật, ngày tháng năm sinh, giới tính, số điện thoại và khu vực sinh sống.
Khác với mật khẩu tài khoản hay thẻ ngân hàng vốn có thể khóa lại và cấp mới chỉ sau vài phút khi xảy ra sự cố, những thông tin định danh gắn liền với nhân thân như họ tên, ngày sinh và số điện thoại chính chủ gần như không thể thay đổi. Một khi các trường dữ liệu này bị tuồn ra chợ đen, người tiêu dùng phải đối mặt lâu dài với các kịch bản lừa đảo mạo danh được cá nhân hóa rất sát thực tế.
Kẻ gian nắm được danh sách khách hàng thường xuyên đặt đồ ăn qua ứng dụng di động hoàn toàn có thể dựng lên các tin nhắn thông báo trúng thưởng, hoàn tiền đơn hàng lỗi hoặc xác minh giao hàng để dẫn dụ nạn nhân bấm vào đường dẫn độc hại. Trong nhiều vụ việc tương tự tại Nhật Bản, dữ liệu rò rỉ từ các ứng dụng mua sắm, ăn uống thường được ghép nối với các kho dữ liệu khác để phục vụ những đường dây giả danh nhân viên ngân hàng hoặc cơ quan chức năng.
Việc một máy chủ quản lý thành viên bị truy cập trái phép suốt 6 ngày liên tiếp, từ ngày 2/10 đến ngày 7/10, rồi mất thêm gần một tuần điều tra mới xác định được con số 11,18 triệu bản ghi cho thấy lỗ hổng trong khâu giám sát truy cập bất thường. Khi các chuỗi bán lẻ và ẩm thực đua nhau chuyển đổi số bằng cách biến điện thoại của khách thành thẻ thành viên, kho dữ liệu hàng chục triệu hồ sơ của họ trở thành mục tiêu béo bở không kém các định chế tài chính, trong khi năng lực phòng thủ mạng lại chưa tương xứng với quy mô dữ liệu đang nắm giữ.